Qualità e sicurezza: l’impegno di Aitek

La presente politica è stata redatta dal RSG, in accordo e su indicazioni della Direzione, congiuntamente con RSGSI e sarà riesaminata annualmente secondo i piani stabiliti direttamente dalla Direzione stessa. È utilizzata per sensibilizzare l’intera organizzazione sui principi di conduzione aziendali e viene applicata in tutti gli ambiti che rientrano nel campo di applicazione del Sistema di Gestione integrato.
I responsabili dell’attuazione della presente politica sono:
- DIREZIONE di Aitek: stabilisce i criteri di accettazione e i livelli di accettabilità del rischio, fornisce le risorse necessarie per garantire la corretta applicazione della sicurezza delle informazioni, assicura lo svolgimento di audit interni e garantisce il pieno supporto nell’attuazione della presente politica. La Direzione ha individuato figure (RSGSI, RSG) preposte alla gestione dei sistemi. La Direzione si impegna ad assicurare che questa Politica sia comunicata, compresa, condivisa e attuata da tutti i propri dipendenti e collaboratori, rendendola disponibile sulla intranet aziendale e sul sito internet aziendale.
- RSG: facilita l’attuazione della presente politica attraverso norme e procedure appropriate.
- Tutto il personale di Aitek: deve essere informato e formato adeguatamente riguardo agli obiettivi in tema di qualità, sicurezza delle informazioni e protezione dei dati personali. Tutto il personale ha la responsabilità di reagire tempestivamente a eventuali non conformità e a segnalare qualsiasi punto debole individuato nel Sistema.
- Clienti, fornitori e partner commerciali che rientrano nel perimetro di applicazione del Sistema di Gestione integrato. Essi sono tenuti al rispetto della Politica di Aitek per garantire la qualità, la sicurezza delle informazioni trattate e la protezione dei dati personali.
Contesto e parti interessate
Aitek opera in un contesto tecnologico in rapida evoluzione. L’analisi del contesto e delle esigenze delle parti interessate viene condotta e riesaminata periodicamente dalla Direzione.
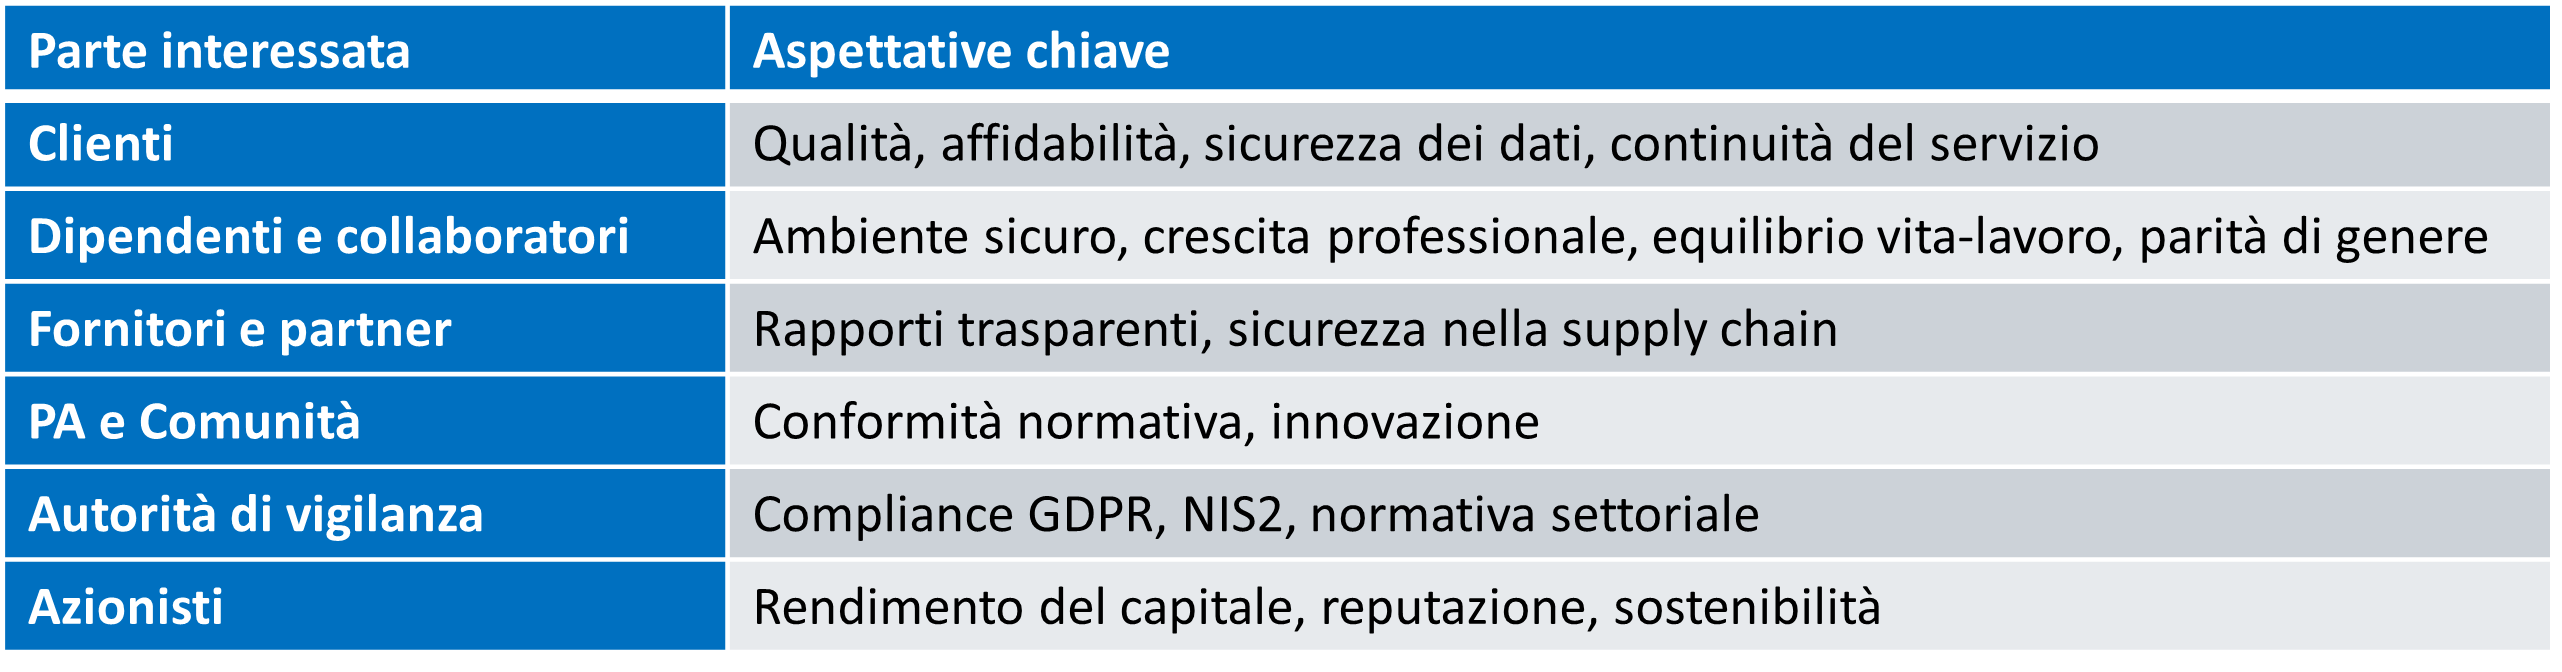
Nella seguente figura è rappresentato graficamente il contesto nel quale opera l’Azienda e le interazioni con i suoi stakeholders.

Riesami
Il riesame della presente politica viene effettuato periodicamente dalla Direzione per valutare l’efficienza e l’efficacia del sistema di gestione, al fine di garantire il miglioramento continuo (annualmente e in caso di modifiche rilevanti al business).
Il riesame tiene conto almeno di:
- Risultati degli audit interni ed esterni
- Andamento dei KPI
- Stato delle azioni correttive
- Cambiamenti nel contesto interno ed esterno
- Feedback delle parti interessate
- Risultati della valutazione dei rischi
- Andamento degli incidenti di sicurezza e data breach
Violazioni della politica
Ogni azione non conforme alla politica aziendale di Aitek verrà considerata una violazione della sicurezza, e come tale comporterà la revoca dell’accesso alle risorse di calcolo, rete e ai documenti. La segnalazione verrà inoltrata al rispettivo responsabile. I casi più gravi potranno essere soggetti ad azioni disciplinari o legali.
Politica
Dichiarazione di politica
La Direzione di Aitek S.p.A. si impegna a garantire la qualità dei propri prodotti e servizi, la sicurezza delle informazioni e la protezione dei dati personali, attraverso un Sistema di Gestione integrato orientato al miglioramento continuo, alla gestione del rischio e alla soddisfazione di tutte le parti interessate, nel rispetto della normativa vigente e dei più elevati standard etici e professionali.
Impegni della Direzione
Aitek ha adottato un SGI per la Qualità (ISO 9001:2015) e per la Sicurezza delle Informazioni (ISO/IEC 27001:2022) e si impegna a:
- Garantire il miglioramento continuo dei prodotti e servizi tramite l’ottimizzazione dei processi e il monitoraggio dei risultati
- Mantenere elevato il livello di soddisfazione delle parti interessate
- Promuovere la professionalità, la collaborazione e l’etica professionale
- Rispettare i requisiti legali e contrattuali in materia di sicurezza delle informazioni
- Accrescere i livelli professionali di tutto il personale
- Tutelare la salute e la sicurezza fisica e mentale dei lavoratori
- Contemperare produttività, efficienza, competitività ed equilibrio vita-lavoro
- Promuovere il rispetto dell’ambiente e iniziative eco-compatibili
- Garantire l’utilizzo in sicurezza di tutti gli asset aziendali
- Sostenere diversità, inclusione e parità di genere
- Adottare un approccio risk-based per la gestione della sicurezza delle informazioni e della qualità
- Garantire la resilienza operativa con piani di continuità e disaster recovery verificati periodicamente
- Assicurare la sicurezza della supply chain digitale, monitorando fornitori e partner tecnologici
- Promuovere un uso etico e responsabile dell’AI, con trasparenza algoritmica e conformità all’AI Act
- Garantire la sicurezza del lavoro ibrido con misure specifiche per endpoint remoti e accesso sicuro
Gli impegni sono tradotti annualmente in obiettivi misurabili (KPI) monitorati in sede di riesame.
Approccio basato sul rischio
Aitek adotta un approccio sistematico alla gestione del rischio:
- Identificazione dei rischi e delle opportunità
- Valutazione della probabilità e dell’impatto
- Trattamento con misure proporzionate e livelli di rischio accettabile approvati dalla Direzione
- Monitoraggio periodico dell’efficacia delle misure
Il rischio residuo viene formalmente accettato dalla Direzione e registrato nel Registro dei Rischi.
Cybersecurity
Aitek si impegna a:
- Mantenere un programma di gestione delle vulnerabilità con intervento di ripristino tempestivo
- Implementare difesa in profondità (defense-in-depth)
- Monitorare gli eventi di sicurezza con sistemi di rilevamento e correlazione
- Condurre attività periodiche di threat intelligence
- Valutare la conformità ai requisiti NIS2 ove applicabili
Protezione dei dati personali
Aitek ha uniformato il proprio SGI ai requisiti del GDPR, ha nominato un Data Protection Officer (DPO) e ha stabilito le responsabilità del Titolare del trattamento nella figura del Legale Rappresentante.
Etica, parità di genere e sostenibilità
- Codice Etico per i valori dell’etica e della legalità
- Politica abuso Alcol e Droghe per un ambiente di lavoro sano e sicuro
- Certificazione UNI PdR 125/2022 ottenuta nel 2024 e Politica per la parità di genere
- Organizzazione del lavoro ibrida (smartworking + presenza)
- Impegno progressivo sulla sostenibilità ambientale e sociale nella catena del valore
Mission aziendale
Fondata nel 1986, Aitek progetta e realizza sistemi intelligenti per i trasporti, la mobilità e la logistica, videosorveglianza per la sicurezza, applicazioni smart per la digitalizzazione delle città, piattaforme digitali al servizio delle imprese e delle persone.
In tali ambiti fornisce:
- servizi di progettazione e realizzazione Sistemi Informativi Integrati di nuova generazione basati su tecnologie come Cloud, Docker, Microservizi, ecc.;
- soluzioni Intelligent Transport System per Logistica e Trasporti;
- soluzioni video digitali per la sicurezza e la videosorveglianza basati su Intelligenza Artificiale, Machine learning e Deep learning.
In qualità di System Integrator, Aitek sviluppa soluzioni integrate a prodotti di primari fornitori di tecnologie e collabora con grandi aziende Information Technology.
Per sviluppare innovazione di prodotto e di processo è necessario un costante impegno nel campo della ricerca. Per questo, da sempre Aitek partecipa a progetti di ricerca finanziata in ambito nazionale ed europeo e aderisce a consorzi e distretti industriali le cui attività promuovono la collaborazione fra Imprese, Università e Centri di Ricerca.
Grazie a questo impegno e all’esperienza maturata nella gestione di grandi progetti di ricerca, Aitek si pone come Technology Advisor a supporto dei processi di innovazione strategica del Cliente.
Dal 2002 è nell’Albo nazionale dei Laboratori di Ricerca (art. 14 DM 593/2000) ed è iscritta all’albo delle PMI innovative (D.L. 3/2015).
Campo di applicazione del Sistema di Gestione
Lo scopo del SG integrato di Aitek è quello di fornire a tutta l’Organizzazione i principi, le procedure, le istruzioni e le indicazioni relativi alla politica, agli obiettivi per la qualità e per la sicurezza delle informazioni e protezione dei dati personali, alla pianificazione, controllo, assicurazione e miglioramento continuo del Sistema.
Il SG di Aitek è conforme alla norma ISO 9001:2015 e alla norma ISO/IEC 27001:2022, con il seguente campo di applicazione:
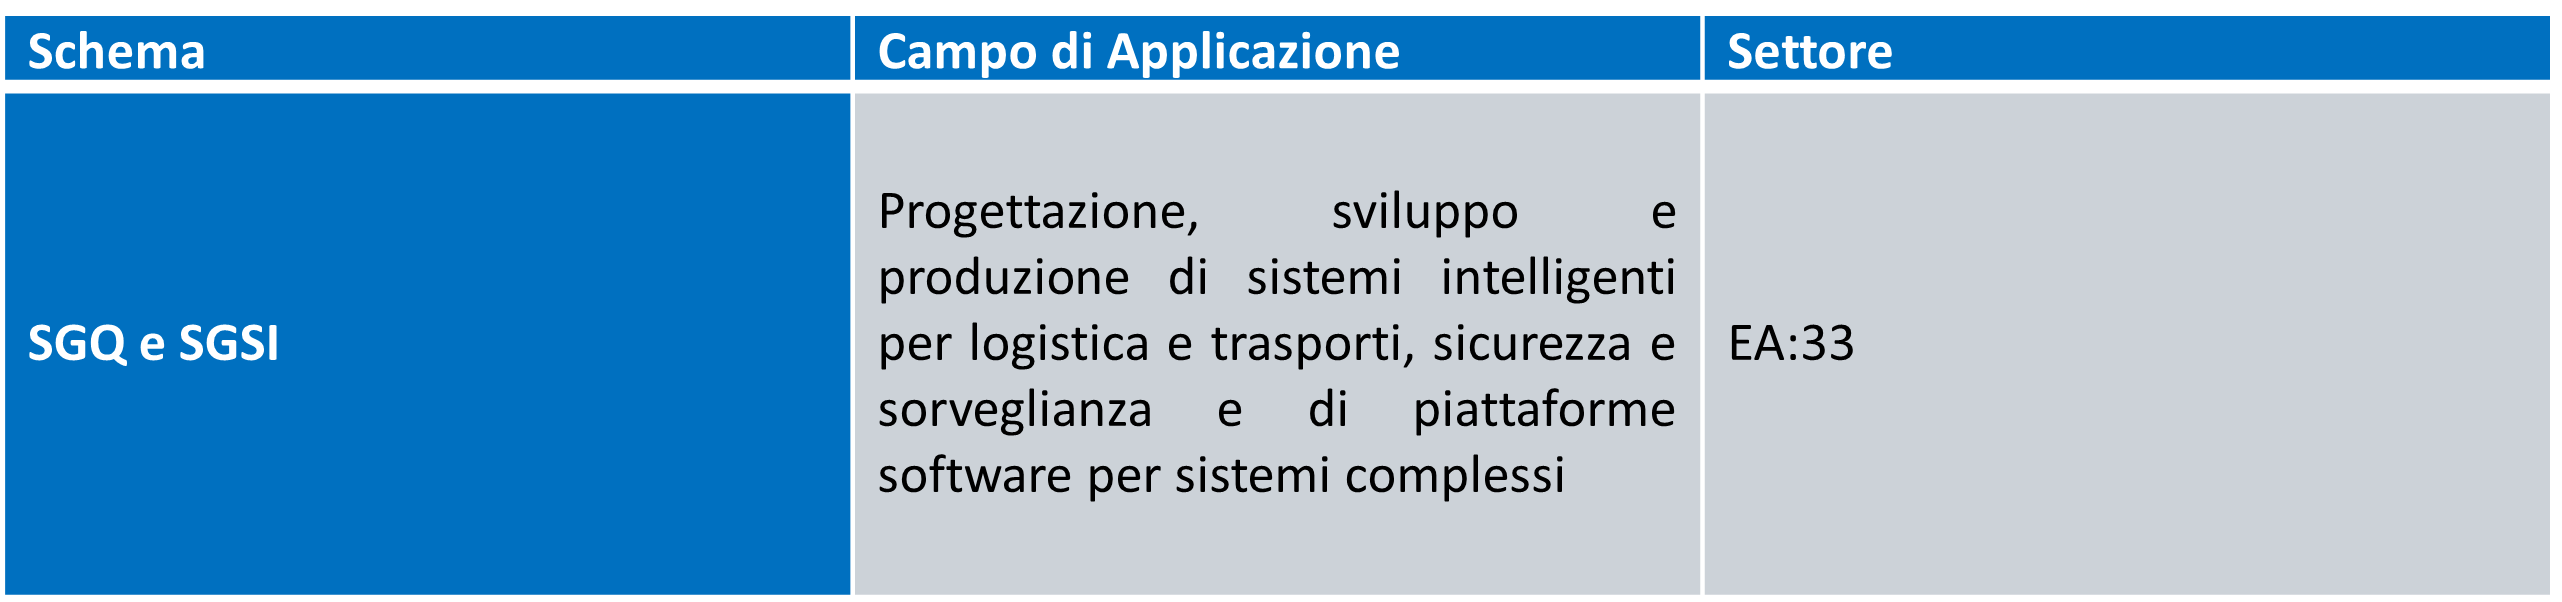
Esclusioni: Non si applicano esclusioni rispetto ai requisiti ISO 9001:2015 e ISO/IEC 27001:2022.
Obiettivi di Aitek SpA
Con la presente politica Aitek intende formalizzare i seguenti obiettivi strategici nell’ambito della Qualità e della Sicurezza delle Informazioni e protezione dei dati personali:
- Mantenere aggiornato il proprio Sistema di Gestione integrato nel rispetto della normativa in vigore
- Attenersi ai principi del GDPR garantendo accountability, privacy by design/default, liceità, trasparenza, minimizzazione, accuratezza, limitazione della conservazione e sicurezza dei trasferimenti
- Accrescere la soddisfazione del Cliente
- Dimostrare la conformità ai requisiti del SGI garantendo: riservatezza, integrità e disponibilità delle informazioni; formazione continua; controllo accessi fisici e logici; gestione incidenti e data breach; continuità operativa; controllo accessi di terzi; gestione fornitori e supply chain
- Preservare l’immagine di fornitore affidabile e competente
- Fornire opportunità di miglioramento continuo del SGI
- Massimizzare il rendimento del capitale
- Garantire la conformità ai requisiti di cybersecurity applicabili
- Assicurare un uso responsabile dell’AI nelle soluzioni sviluppate
Genova, 5 settembre 2026